

FomoPeek暗藏内核级窃密代码:Web3用户私钥安全五大防线
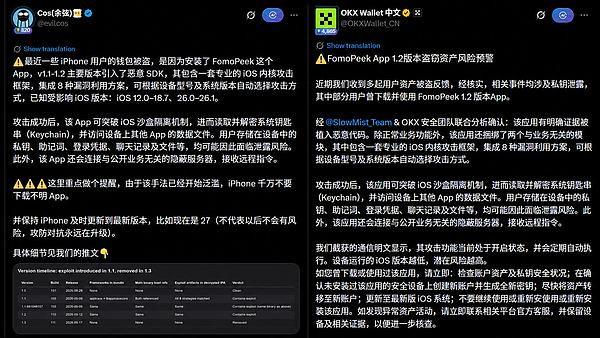
恶性事件曝光:FomoPeek暗藏内核级窃密代码。近日,多名链上用户在无异常操作的情况下遭遇钱包资产瞬间清空。经慢雾(SlowMist)与OKX安全团队联合调查,确认元凶为Meme监控工具FomoPeek(1.1–1.2版本)。该应用并非通过传统钓鱼手段,而是捆绑了针对iOS系统的内核利用代码,能自动提权、逃逸沙盒限制,并直接解密系统钥匙串(Keychain),甚至扫描同机其他钱包数据及本地备忘录,将明文私钥静默回传至黑客服务器。
黑客社工围猎全链路:从KOL背书到技术毒丸
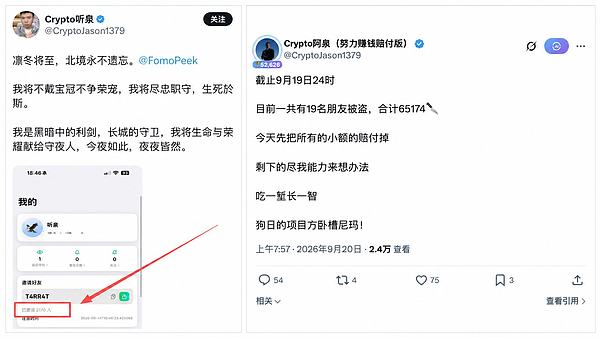
此次攻击标志着黑客策略已从低级钓鱼升级为高维社会工程学围猎。攻击链条分为三阶段:首先,黑客斥资投放KOL广告,利用其信誉诱导用户信任;其次,以真实功能与小额返佣为诱饵,降低用户警惕;最后,在用户信任顶峰时释放恶意代码,利用系统漏洞静默窃取私钥。许多受害者因看到熟悉的研究员或交易员推荐而放松戒备,最终落入陷阱。
第一防线:严守设备与系统卫生
iOS并非绝对安全。FomoPeek事件暴露了App Store审核机制的漏洞——恶意代码可通过动态下发与模块混淆绕过审查。用户应始终保持系统最新,避免停留在存在已知漏洞的旧版本;绝不安装非必要、非头部、非开源的小众工具;严禁安装未知描述文件或企业签名应用;坚决不越狱,以免主动关闭系统安全屏障。
第二防线:助记词杜绝任何数字留痕
大量受害者因将助记词存于手机备忘录、相册、聊天软件或云盘而遭窃。正确做法是:绝不截图、拍照、复制粘贴或存储于任何联网设备。应采用离线手抄方式,在无摄像头环境下反复核对后记录于纸质卡片;对核心资产,建议使用金属助记词板(如不锈钢或钛合金)冲压封存,并分两处异地保管,确保防火、防水、防腐蚀。
第三防线:资产梯级分层与专机专用
建议采用“3:5:2”资产架构:70%~80%大资金存入硬件冷钱包或多签Safe(冷存储/金库仓),私钥永不触网;15%~20%用于中短期交互,仅通过纯净PC与主流协议对接(温仓);5%~10%作为磨损资金,存放于独立热钱包(热仓)。同时设立“试毒专用机”——一台闲置备用机专门用于体验新工具、参与返佣活动,即使被黑也仅损失小额资金,主力资产毫发无损。
第四防线:权限收缩与智能签名防御
即便私钥未泄露,错误签名仍可导致资产损失。用户需区分签名类型:Transfer直接转币,Approve授权代币额度(切勿对未知协议开通无上限授权),Permit/Permit2常被伪装为空投领取。建议安装Rabby Wallet、Scam Sniffer或Pocket Universe等插件预览交易影响,并定期通过Revoke.cash清理不再使用的协议授权。
第五防线:日常交互自我审查机制
在黑暗森林中,自律即安全。每次下载新应用或签署交易前,务必完成三步自检:一查推广是否集中爆发,二看返佣逻辑是否异常,三破除KOL背书幻觉;坚持主力机“一票否决制”,绝不安装尝鲜软件;所有新工具仅在试毒机操作;警惕诱导安装描述文件或绕开App Store的行为;彻底清理本机助记词残留;确保大额资产始终物理脱网,热钱包仅保留最低必要余额。
结语:安全源于纪律,而非侥幸
去中心化赋予用户资产主权,也意味着风控责任完全自负。面对日益升级的高维攻击,最有效的防御不是技术对抗,而是建立朴素而严格的制度:怀疑营销话术、隔离操作环境、助记词彻底离线、大额资产锁入安全芯片。唯有不贪小利、守死边界,方能在Web3的黑暗森林中穿越牛熊。